GitHub mit Windshift verbinden
Verknüpfen Sie GitHub-Repositories mit Windshift, starten Sie Branches und Pull Requests aus einem Arbeitselement und behalten Sie den Review-Status am Element.
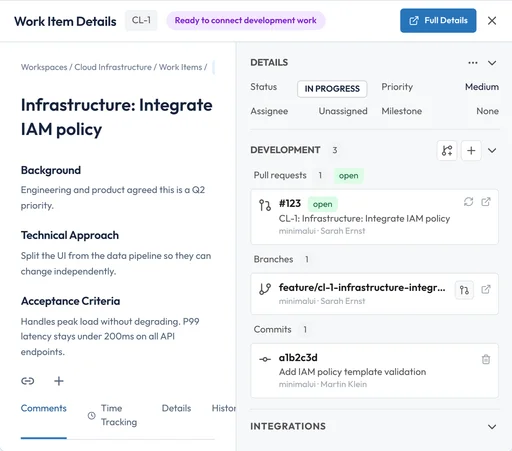
Legen Sie aus dem Arbeitselement einen Branch und einen Pull Request an, verknüpfen Sie einen Commit und sehen Sie, wie der Review-Status der Änderung folgt.
Was die Integration leistet
Die Verbindung liegt in Ihrer Windshift-Instanz und ruft die Provider-API direkt auf.
- Repositories verknüpfen: Windshift findet die Repositories, die die Verbindung erreicht. Sie verknüpfen die, die ein Workspace verfolgt.
- Änderungen mit Arbeitselementen verbinden: Verknüpfen Sie Pull Requests oder Merge Requests mit dem Arbeitselement und lesen Sie Element-Schlüssel aus Branch-Namen und Commit-Nachrichten.
- Aus einem Arbeitselement starten: Einen Branch anlegen und eine Änderungsanfrage öffnen, ohne das Element zu verlassen.
- Review-Threads verfolgen: Review-Kommentare lesen, damit eine Kollegin oder ein Agent aus der Diskussion weiterarbeiten kann.
- Releases verfolgen: Ein Tag an einen Meilenstein hängen und sehen, welche Änderungen damit veröffentlicht wurden.
- Aktuell bleiben: Webhooks aktualisieren verknüpfte Repositories nach jedem Push oder Review-Ereignis, Polling dient als Ausgleich.
- GitHub Issues synchronisieren: Importieren Sie GitHub Issues als Windshift-Arbeitselemente und schreiben Sie Statusänderungen und Kommentare an das Issue zurück.
Möglichkeiten der Verbindung
Windshift verbindet sich über eine OAuth-App, ein Zugriffstoken oder eine GitHub-App mit github.com. Repository-Suche, Branches, Commits, Pull Requests, Reviews, Releases und Webhooks laufen über die GitHub-REST-API.
Windshift legt Branches an und erstellt Änderungsanfragen. Die Verbindung braucht Schreibzugriff, nicht nur Lesezugriff.
- OAuth-App: Jede Person autorisiert ihr eigenes GitHub-Konto. Windshift speichert ein Token pro Person, so wird Aktivität der verbundenen Person zugeordnet.
- Zugriffstoken: Ein persönliches Zugriffstoken deckt alle Vorgänge ab. Nutzen Sie ein eigenes Konto für Server-zu-Server-Aufgaben.
- GitHub-App: Installieren Sie die App in einer Organisation und vergeben Sie fein abgestufte Berechtigungen. Windshift findet die Installationen, die die App erreicht.
Integration einrichten
Ein Windshift-Administrator richtet den Provider einmal ein. Workspace-Administratoren verknüpfen danach die Repositories.
Bewahren Sie die Zugangsdaten bei dem Team auf, dem der Git-Host gehört. Wechseln Sie Token oder Secret im selben Rhythmus wie bei Ihren übrigen Dienstkonten.
- Zugangsdaten in GitHub anlegen: Registrieren Sie eine OAuth-App, erstellen Sie ein persönliches Zugriffstoken oder legen Sie eine GitHub-App an und installieren Sie sie. Für OAuth und Apps setzen Sie die Callback-URL, die Windshift unter Einstellungen, SCM-Provider anzeigt.
- Provider in Windshift hinzufügen: Öffnen Sie Einstellungen, SCM-Provider, fügen Sie einen Provider hinzu, wählen Sie GitHub und die Authentifizierungsmethode, fügen Sie die Zugangsdaten ein und speichern Sie.
- Workspace verbinden: Öffnen Sie im Workspace Einstellungen, Versionsverwaltung, verbinden Sie den GitHub-Provider und verknüpfen Sie die Repositories, die der Workspace verfolgt.
- Webhook prüfen: Windshift registriert einen Repository-Webhook, wenn die Verbindung es erlaubt. Prüfen Sie die Zustellung in den Repository-Einstellungen von GitHub.
Berechtigungen und Scopes
Die genauen Berechtigungsnamen richten sich nach dem Provider. Prüfen Sie sie vor der Freigabe gegen Ihre Instanzrichtlinie.
- Repositories verknüpfen und ansehen: Der Token-Inhaber oder die App-Installation erreicht das Repository.
- Branches, Pull Requests und Reviews erstellen: Schreibzugriff auf das Repository oder eine GitHub-App mit Schreibrechten für Inhalte und Pull Requests.
- Repository-Webhook registrieren: Administratorzugriff auf das Repository oder eine GitHub-App mit Berechtigung zur Webhook-Verwaltung.
- OAuth-Scope: repo read:user user:email
Häufige Fragen
Kann ich mehr als eine GitHub-Organisation verbinden?
Ja. Fügen Sie einen Provider pro Organisation oder GitHub-App-Installation hinzu und verknüpfen Sie dann die Repositories, die jeder Workspace braucht.
Welche GitHub-Authentifizierungsmethode soll ich wählen?
Nutzen Sie eine OAuth-App, wenn jede Person mit ihrem eigenen Konto handeln soll, eine GitHub-App für fein abgestufte Organisationsberechtigungen und ein Zugriffstoken für ein einzelnes Dienstkonto.
Kann ich einen Provider auf bestimmte Workspaces beschränken?
Ja. Ein Systemadministrator kann einen Provider auf eine Liste erlaubter Workspaces beschränken.